
2026.11.04
皆さんこんにちは!SaaS Harbor 運営です。
今回は、SaaS Harbor で開催した「マルチテナントSaaS のインフラアーキテクチャ設計ーテナント増加で見えてくる、設計の限界と見直し」の模様をレポートします。
「同じ法人なのに、プロダクトごとに別テナントになっていた」
「テナントごとに異なるIdP・認証要件へどう対応するか」
「数百のMySQL インスタンスに分散したテナントをどう管理するか」——。
今回のSaaS Harbor では、マルチテナントSaaS が成長する中で実際に直面した課題を、ログラス・サイボウズ・STORES の3社に共有いただきました。
1. SaaS Harbor について
「SaaS Harbor(サース・ハーバー)」は、B2B SaaS に関わる人々が知見を分かち合うためのコミュニティです。
B2B SaaS をつくる現場には、検索してもなかなか出てこない意思決定が数多くあります。SaaS Harbor では、成功事例だけではなく、失敗や迷い、意思決定の背景まで含めた「血の通った知見」を、会社や職種を越えて共有できる場を目指しています。
2. 今回のイベント概要
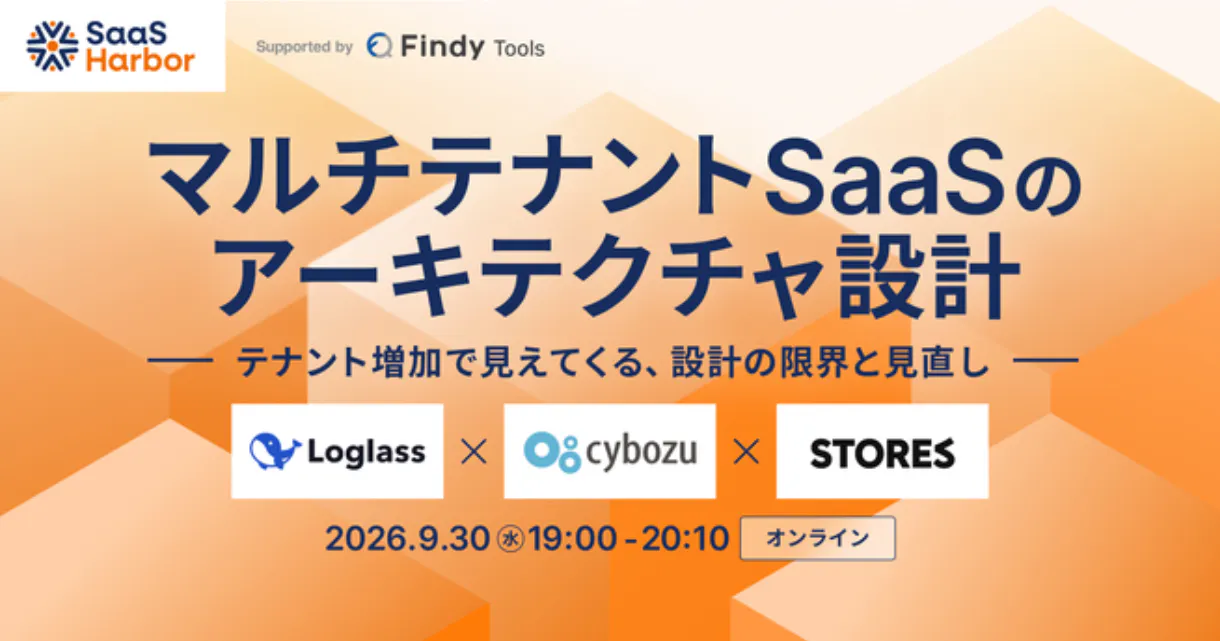
今回のテーマは、「マルチテナントSaaS のインフラアーキテクチャ設計 ーテナント増加で見えてくる、設計の限界と見直しー」です。
マルチテナントSaaS では、テナント分離や認証、性能、コスト、運用など、さまざまな観点を踏まえて設計する必要があります。一度決めた構成がずっと最適とは限らず、事業フェーズや顧客、組織の変化に合わせて見直すことも欠かせません。
当日は、3社それぞれの実例を通じて、「なぜその構成を選んだのか」「成長の中で何が課題になり、どう見直してきたのか」を掘り下げました。
・開催日:2026年9月30日(水)19:00 - 20:10
・テーマ:マルチテナントSaaS のインフラアーキテクチャ設計 ── テナント増加で見えてくる、設計の限界と見直し
・形式:オンライン
・登壇者:
・株式会社ログラス 村山 大貴さん
・サイボウズ株式会社 飯塚 翔さん
・STORES 株式会社 ykpythemind(ゆきぽよ) さん
今回のイベントの登壇資料とアーカイブ動画は、SaaS Harbor のDiscord で公開しています。各セッションをより詳しくご覧になりたい方は、ぜひご参加ください。
▶ SaaS Harbor Discord で登壇資料・アーカイブ動画を見る
3. セッション内容のご紹介
セッション1:ログラスのマルチプロダクトを支える認証基盤 〜テナントごとに異なる統制とどう向き合うか〜
株式会社ログラス 村山 大貴さん
〈プロフィール〉
株式会社ログラス 技術本部 技術基盤部 プロダクト基盤チームのエンジニア。認証認可や契約管理基盤の開発、基盤領域の組織マネジメントなどを経験し、現在はログラスでマルチプロダクトを支える認証基盤の設計・構築をリードしています。
〈セッション内容〉
私たちログラスでは、大企業のグループ会社で利用される中で、「同じユーザーが複数テナントに所属する」「テナントごとに利用するIdP やSAML・MFA などの認証要件が異なる」といった課題に向き合ってきました。
従来のようにメールドメインでIdP を振り分けたり、会社ごとにログイン画面を分けたりする方法では、テナントを移るたびにログインし直す必要があり、運用も複雑になります。そこで、1つのアカウントを保ったまま、アクセス先テナントで不足している認証だけを追加で求める「Step-up 認証」を採用しました。
現在は、API Gateway を介して認証基盤がテナントごとのポリシーと認証状態を判定し、各プロダクトにはアクセス先テナントを1つだけ含む内部JWT を渡す構成にしています。テナントごとの統制を守りながら、ユーザー体験と運用コストの両立を目指した設計です。
〈当日Discord で寄せられた質問〉
Q1:テナント管理を共通サービスに切り出し、アクセス先テナントを1つだけ含めた内部JWT を各API に渡す構成は、1社専用の初期段階から入れておくべきでしょうか?後から切り出すとどこが大変になりますか?
村山さん:最初から無理に切り出す必要はなく、プロダクトのフェーズに合わせて検討するのが良いと考えています。後から切り出す場合は、ユーザーセッションの管理ロジックを変更する際に、利用中のユーザーが急にログインできなくなったりログアウトされたりして体験を損なうリスクが高いため、慎重な移行計画や設計が求められる点が非常に大変になります。
Q2:Auth0 などの外部サービスでネットワークタイムアウトや障害が起きるリスクにはどう対策していますか?
村山さん:外部サービスである以上、タイムアウト等の問題は起こり得ます。ログラスでは、Auth0 への問い合わせが必要なタイミングを主にログイン時の認証に限定し、認証後のセッション状態は内部のJWT やセッション情報として保持しています。リクエストごとのAuth0 呼び出しを減らすことで、Auth0 側に一時的な障害が起きても影響を最小限に抑えられる設計にしています。
セッション2:サイボウズのマルチテナント指向のデータベースプラットフォーム
サイボウズ株式会社 飯塚 翔さん
〈プロフィール〉
サイボウズ株式会社 クラウド基盤本部 Datastore 部 DBRE チームに所属し、cybozu.com のデータベースプラットフォームの開発・運用に携わっています。
〈セッション内容〉
私たちサイボウズでは、cybozu.com の大規模なマルチテナント環境を支えるため、スキーマレベルの分離とシャーディングを組み合わせています。もともとオンプレミスのパッケージ製品からSaaS へ移行した経緯や、SMB のお客様を中心とする事業特性を踏まえ、インフラコストとのバランスを取りながら現在の構成を選びました。
一方で、数百のMySQL インスタンスにテナントを分散すると、「新しいテナントをどこへ配置するか」「あるテナントがどのインスタンスにいるか」といった複雑さが生まれます。そこで、DBRE チームがmysql-tenant-service を開発し、スキーマ作成や配置先の決定、テナントとインスタンスの対応管理を共通化しています。
さらに、シャーディングでは障害の影響範囲を小さくできる一方、どのテナントが影響を受けているのか把握しづらいという課題があります。そのため、監視とテナント情報を連携し、顧客向けの稼働状況サイトにもつなげることで、B2B SaaS としてのインシデントコミュニケーションまで含めて設計しています。
〈当日Discord で寄せられた質問〉
Q1:複数インスタンスにテナントを分散配置する際、「どのインスタンスにどのテナントがあるか」のマッピング管理はどうしていますか?
マスターデータは「mysql-tenant-service」で一元管理しています。ただし、リクエストのたびに毎回問い合わせると負荷が高くなるため、「Endpoint Discovery」というコンポーネントを設け、DB だけでなくオブジェクトストレージや検索エンジン等も含めてマッピング情報をキャッシュ・参照できる仕組みにしています。
Q2:インスタンスごとのテナントの偏りや、特定テナントによる高負荷(ノイジーネイバー)が発生した場合のリバランスはどうされていますか?
収容数が多すぎて負荷が高いインスタンスが発生した場合は、メンテナンス期間を計画し、対象インスタンスを複製して不要なデータを削ることで分割・リバランスを行っています。また、特定テナントの突発的な高負荷に対しては、DB 手前のアプリケーション層でレートリミットやスロットリングを設けて制御するのが本来的な対処と考えています。
セッション3:4社を統合しながらテナント基盤をつくる 〜STORES が向き合ってきた課題とこれから〜
STORES 株式会社 ykpythemind さん
〈プロフィール〉
STORES 株式会社 シニアマネージャー。クービック株式会社でのプロダクト開発を経て、STORES への統合後は開発組織のマネジメントに携わっています。
〈セッション内容〉
私たちSTORES は、複数のスタートアップが統合して現在の形になったため、もともとプロダクトごとに「テナント」の定義が異なっていました。ネットショップでは「ショップ」、予約では「店舗」や「組織」、決済では「加盟店」として扱っていたものを、「事業者」という共通のテナントへ統合してきました。
その過程では、将来の拡張性を意識して組織構造を複雑にしすぎたことや、プラットフォームチームと各プロダクトチームを分けたことで、データや運用のすり合わせに大きなコストがかかったことなど、実際に進めたからこそ見えた課題もありました。
特に印象的だったのが、本来は同じ事業者なのに、プロダクトごとに別テナントとして登録されてしまう「事業者バラ」です。実際のデータを見て初めて、全事業者の約10%でこの状態が起きていることが分かりました。この経験から、テナント基盤は作って終わりではなく、既存データの移行や事業・組織の変化まで含めて向き合い続ける必要があると実感しています。
〈当日Discord で寄せられた質問〉
Q1:「事業者バラ」について、初期設計時に法人番号などで自動突合する仕組みは検討されましたか?それとも後から判明した課題だったのでしょうか?
完全な後出しで判明した課題でした。最初は「同じ法人で複数プロダクトを別々に登録して使っているケースがこれほど多い」とは想定できておらず、実際にデータを分析してみて初めて約10%の事業者がバラバラに登録されていることが分かりました。
Q2:「事業者バラ」の逆で、別の事業者を誤って一つにまとめてしまうリスクや、それを分離する仕組みはありますか?
システムで勝手に自動紐付けや解除を行うと事故の原因になるため、基本的にはユーザー自身に認証を通してもらった上で正しく紐付けを行ってもらう導線にしています。システム側で勝手にデータを結合・分離させる処理は行わない運用をとっています。
4. 参加者の感想
イベント後のアンケートでは、各社のリアルな経験に基づく話や、3社それぞれ異なる事例を知ることができた点が参考になったという声が寄せられました。特に、各社が直面した課題だけでなく、設計上のトレードオフや、そこに至るまでの苦労まで知ることができた点が印象に残ったようです。
実際にマルチテナントのサービス開発・運用に携わっている参加者からも、共感できる内容が多く、自社の取り組みと重ねながら参考にできたという反応がありました。また、エンタープライズ向けSaaS の設計や、普段なかなか聞く機会のない認証周りの話についても、参考になったという声が寄せられています。
今回の3社の事例からは、マルチテナント設計にどんな状況にも当てはまる一つの正解があるわけではなく、それぞれの事業の性質やプロダクトに合わせて判断していくことの重要性が見えてきました。参加者の声からも、各社の試行錯誤や判断の背景が、自社の設計を考えるヒントになったことがうかがえます。
今回のSaaS Harbor も、現場の経験を会社の垣根を越えて分かち合い、それぞれの現場での判断に役立つ「血の通った知見」を持ち帰る場となりました。
5. 次回イベントのお知らせ
SaaS Harbor では、今後も継続的にイベントを開催していきます。
【SaaS Harbor #5】オンライン・セッション @Zoom
・日程: 11月11日(水)
・テーマ: AI Agent をSaaS に組み込む ── プロダクトとの境界設計
また、SaaS Harbor ではイベント当日だけでなく、継続的に情報交換や交流ができる場としてDiscord コミュニティも運営しています。イベントの最新情報も発信していますので、ぜひご参加ください。
Discord:https://discord.gg/Jgqdd38gE2
それでは、次回のSaaS Harbor でも皆さんとお会いできることを楽しみにしています!
⚓ SaaS Harbor 運営