
2026.06.25
皆さんこんにちは!SaaS Harbor運営です。
今回は、2026年5月20日(水)に開催された第2回 SaaS Harbor「B2B SaaSの認証認可の変遷 - 事業成長が迫る基盤移行のリアル -」の模様をレポートします。
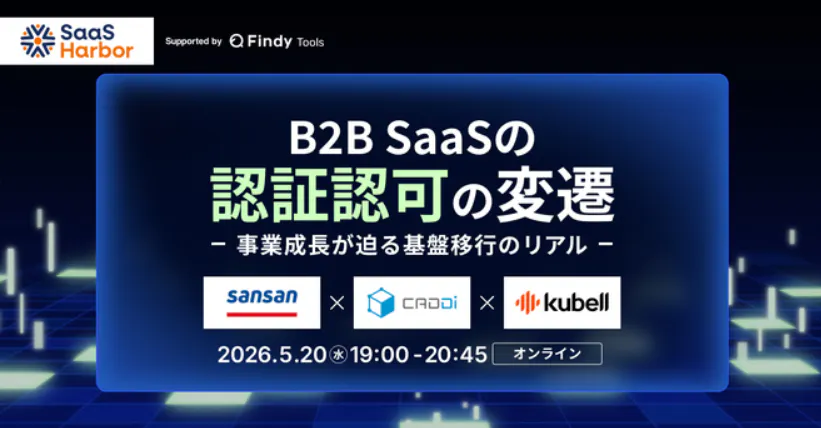
第2回となる今回は、SaaS Harborとして初のオンラインイベントとして開催しました。テーマは、「B2B SaaSの認証認可の変遷 - 事業成長が迫る基盤移行のリアル -」です。
当日は、認証基盤の選定・リプレイス・内製化に向き合ってきた3社にご登壇いただき、パネルディスカッションでは各社の意思決定の背景も深掘りさせていただきました。Discord上でも質問や感想がとても活発に投稿され、オンラインならではの熱量を感じる回となりました。
1. SaaS Harborについて
SaaS Harborは、B2B SaaSに関わる人々が会社や職種を超えて、現場の知見を共有し合うコミュニティです。
第2回では、「検索しても出てこない意思決定の背景」や「現場でつまずいたリアル」を共有する場として、Discordを活用しながら進行しました。Discordは、イベント当日の質問や感想を交わすだけでなく、登壇者と参加者、参加者同士が継続して知見を共有する場として活用されました。
今回のイベントのアーカイブ動画をDiscordより配信しております。気になる方は下記のURLからご参加ください。
Discord:https://discord.gg/Jgqdd38gE2
2. 「B2B SaaSの認証認可の変遷」概要
B2B SaaSの認証認可基盤は、初期にはIDaaSで十分に見えていても、顧客数の増加、エンタープライズ要件、コスト構造の変化によって、見直しを迫られやすい領域です。
一方で、認証認可はプロダクトのあらゆるレイヤーに関わるため、一度作り込むと簡単には変えられません。既存ユーザーを抱えたままの移行は、非常に難易度の高いプロジェクトになります。
今回のイベントでは、実際に認証認可基盤の選定・リプレイス・内製化に向き合ってきた3社にご登壇いただき、「どこまで自前で持つのか」「いつリプレイスを決断するのか」「既存ユーザーを抱えたままどう移行するのか」といった意思決定のリアルを共有いただきました。
【開催概要】
・開催日:2026年5月20日(水)19:00 - 20:40
・形式:オンライン
・テーマ:B2B SaaSの認証認可の変遷 - 事業成長が迫る基盤移行のリアル -
・登壇者:
・Sansan株式会社 樋口 礼人 さん
・キャディ株式会社 先山 賢一 さん
・株式会社kubell 田中 浩一 さん
・パネルディスカッション:
・モデレーター:株式会社アンチパターン 小笹 佑京
3. セッション内容のご紹介
各セッションでは、単なる技術構成の紹介にとどまらず、事業成長や組織の変化に合わせてどのタイミングで何を共通化し何をプロダクト側に残すのかという意思決定の背景が語られました。
セッション1:Sansanの認証基盤 - 内製化の全貌と全社展開の現在地
Sansan株式会社 Platform Engineering Unit Identity Platformグループ ソフトウェアエンジニア 樋口礼人さん
樋口さんからは、Sansanにおける認証基盤「Auth One」の内製化と、全社展開に向けた現在地についてお話しいただきました。
【プロフィール】
SES、ベンチャーを経て2022年にSansanへ入社。2023年9月より認証基盤のチームに参画し、認証基盤の内製化や横展開に取り組まれています。
【セッション概要】
Sansan では、 Bill One の急成長に伴い、Auth0 の MAU 課金でのコストが大きな経営課題になっていたそうです。特に、ユーザー数課金ではないサービスモデルと急激なMAU増加が重なり、コストが無視できない規模まで拡大していました。
そこで採用したのが、
・ユーザー認証はAmazon Cognitoへ
・OIDC/OAuthの制御は自前実装
というハイブリッド構成です。
完全内製でも、完全SaaS依存でもなく、“セキュリティはクラウド、UXや拡張性は自前で握る”というバランス型のアーキテクチャが特徴的でした。
さらに、JIT(Just-In-Time)Migrationを利用し、ユーザーがログインしたタイミングでAuth0からCognitoへ無停止移行を実施。結果として、認証基盤コストを約90%削減したそうです。
本セッションは、コスト最適化をきっかけにしながらも、セキュリティ・UX・全社展開のバランスを取り、認証基盤を事業成長に耐える形へ育てていく過程が伝わる内容でした。
セッション2:キャディの認証認可アーキテクチャの変遷
キャディ株式会社 Control Plane部 IAMグループ グループリーダー 先山 賢一さん
先山さんからは、キャディにおける事業変化と、それに伴う認証認可アーキテクチャの変遷についてお話しいただきました。
【プロフィール】
フューチャーアーキテクト、エムスリーを経て、2021年7月にキャディへ入社。2023年11月より認証認可チームへ配属となり、現在は認証認可グループのグループリーダーを務められています。
【セッション概要】
製造業受発注プラットフォームを祖業とするキャディでは、複数事業展開や認証要求の高度化を背景に、一度は“内製認証認可基盤”の開発プロジェクトを立ち上げていたそうです。
しかし、その後2022年にローンチしたプロダクトCADDi Drawerが急成長。結果として、「全体最適の共通基盤を作る」よりも、「事業スピードを優先する」という意思決定へ舵を切ります。
最終的には、内製基盤プロジェクトを中止し、Auth0を主軸とした構成へ回帰。“アーキテクチャとして理想的か”より、“今の事業成長に必要か”を優先した判断が非常にリアルでした。
また、その後は認証Proxyを導入し、OIDC/OAuth2の複雑さを各開発チームから隠蔽する構成へ進化。単なる認証基盤の話ではなく、「組織スケールに耐える設計」という視点が印象に残るセッションでした。
セッション3:Chatwork認証基盤移行のリアル - IDaaS採用、そして現実解へ -
株式会社kubell プロダクトディビジョン Chatworkプロダクトユニット プロダクトマネジメントグループ プロダクトマネジメントチーム 田中 浩一さん
田中さんからは、ビジネスチャット Chatwork の認証機能をAuth0へリプレイスしたプロジェクトと、その後に見えてきた「認証基盤に何を任せるか」という整理についてお話しいただきました。
【プロフィール】
20数年以上にわたり、エンタープライズシステムからWebサービスまで幅広い開発案件に携わり、プロジェクトをリード。2021年にkubellへ入社し、Chatwork の認証基盤リプレイスを牽引されました。
【セッション概要】
kubellは、BPaaS事業への拡大を背景に、「Chatwork単体の認証」から「複数プロダクトを横断する認証基盤」への移行を進めました。
Auth0を中心に据えながら、既存のモノリシックな認証機能をOIDCベースへ再設計。印象的だったのは、「認証基盤が扱う責務」をかなり割り切っていた点です。
発表では、“認可のモデルとはビジネスモデルそのもの”という整理がされており、共通化するのは“本人確認”だけ。プロダクト固有の権限管理は各サービス側へ残すという思想が語られていました。
また、Auth0移行も単純な一括移行ではなく、Automatic Migrationを使った“ログイン時移行”を採用。数百万アカウント規模で、停止時間を現実的に避けるための判断だったことが印象的でした。
本セッションは、IDaaSへの移行を通じて、認証基盤に任せる範囲と、プロダクト側に残すべき責務を切り分ける重要性が伝わる内容でした。
4. パネルディスカッション
3社のセッション後には、株式会社アンチパターン代表取締役 小笹佑京をモデレーターに、パネルディスカッションが行われました。
テナントユーザーの認可はどこまで共通化するべきか
小笹:
認証については各社のお話を伺いましたが、認可についてはどこまでを共通基盤の責務として考えているのでしょうか?
樋口さん(Sansan):
プロダクトごとに「誰が何をできるか」という考え方は大きく異なります。そのため、まずは認証の共通化を優先し、認可については各プロダクト側で管理しています。ユーザーの特定までは共通基盤で行いますが、どのテナントに所属しているかは各プロダクト側で判断しています。
先山さん(キャディ):
私たちはユーザーマスタをコントロールプレーン側で管理しています。もともと認証を担当していたチームがユーザー情報も扱っていたという歴史的な背景があり、その流れで現在も共通基盤として提供しています。
田中さん(kubell):
認可ロジックそのものは各プロダクトの責務ですが、その前提となる組織構造やユーザー属性の情報は共通化できる余地があると思っています。最終的な権限付与はプロダクトごとに異なるとしても、その元になる情報は切り離して管理できるのではないでしょうか。
小笹:
認証認可は横断的なテーマですが、組織が大きくなるにつれてコミュニケーションのあり方も変わるのでしょうか?
先山さん(キャディ):
組織規模が大きくなると、同期的なコミュニケーションだけでは難しくなり、非同期を前提とした進め方が必要になります。
コミュニケーションが減ったというより、本当に必要なコミュニケーションに時間を使えるようになりました。各プロダクトチームとのやり取りも、より価値のあるものになったと感じています。
ReBACは認可の未来になるのか
小笹:
最近はReBAC(Relationship-Based Access Control)やOpenFGAといった認可モデルも注目されています。各社ではどのように捉えていますか?
樋口さん(Sansan):
現時点で必要性は高くありませんが、RBACだけでは表現できない要件が出てきた際の選択肢として興味を持っています。
先山さん(キャディ):
社内でも技術検証を進めています。ただ、既存の考え方を大きく変える必要があるため、現状はR&Dフェーズですね。
田中さん(kubell):
認可は本当に横断的関心事なのか、という視点もあると思っています。各プロダクトのビジネスモデルに強く依存するため、無理に共通化しなくてもよいのではないかという考え方もあります。
AIエージェント時代の認証・認可
終盤では、先山さんから「AIエージェントの認証・認可をどう捉えているか」という問いが投げかけられました。
先山さん(キャディ):
最近はAIエージェントの認証・認可が非常に盛り上がっていますが、皆さんはどのように考えていますか?
田中さん(kubell):
あくまで認証基盤の立場からのお話ですが、AIエージェントも一つのアプリケーションとして捉えています。内部でLLMを利用していたとしても、認証という観点では従来のWebアプリケーションと大きな違いはないと考えています。
樋口さん(Sansan):
私が注目しているのはMCP(Model Context Protocol)です。OAuthベースで標準化が進んでいますが、仕様変更のスピードも速く、どのように追従していくかは悩ましいポイントだと感じています。
先山さん(キャディ):
キャディでもMCP関連の技術動向は継続的にウォッチしています。今後お客様がAIを利用する機会も増えていくと考えており、認証認可の観点からも備えを進めています。
認可設計から組織構造、そしてAIエージェント時代の認証認可まで、各社それぞれの立場から活発な議論が交わされるパネルディスカッションとなりました。
5. Discordでの盛り上がり
今回はSaaS Harbor初のオンラインイベントでしたが、Discordを中心にした参加体験がとても印象的でした。
各セッション中には、登壇資料がDiscordに共有され、質問や感想も専用チャンネルに投稿されました。時間の都合でQ&Aタイムでは拾いきれなかった質問にも、登壇者の皆さまがDiscord上で回答してくださり、イベント本編とは別に、もう一つの濃いディスカッションが並行して進んでいるような状態でした。
特に、認証基盤の共通化、プロダクトごとの認可設計、Auth0やCognitoの使いどころ、ReBACやOpenFGAなど、実務者だからこそ気になる問いが次々と投稿されていました。
イベント終了後の夜にも議論が続き、翌朝に登壇者から追加の返答があるなど、オンライン開催でありながら、単なる配信視聴にとどまらない知見交換が生まれていました。
参加者同士・登壇者とのやりとりが自然に続いていく様子は、SaaS Harborらしいコミュニティの温度感を感じさせるものでした。
6. 今後のイベントのお知らせ
SaaS Harborでは、次回もコミュニティとして現場のリアルな知見を共有できる場を準備しています。
◇SaaS Harbor 第3回イベント
SaaS Harbor 第3回イベントは、2026年7月下旬にオフライン開催を予定しています。
・時期:2026年7月28日(火)19:00~21:30
・テーマ:LLM Opsの実践ーSaaSに組み込んだAI機能の品質・コスト・改善サイクル
・形式:オフラインイベント
・会場:東京都品川区大崎1-2-2 アートヴィレッジ大崎セントラルタワー19F
・登壇者:
・Sansan株式会社 小松 展久 さん
・フリー株式会社 Kengo Nakamura (shallow1729) さん
・株式会社ログラス 山崎 倫太郎 さん
👇 参加申込はこちら
https://saas-harbor.connpass.com/event/393854/
◇AWS Summit Japan 2026 出展のお知らせ(関連イベント)
株式会社アンチパターンは、2026年6月25日(木)・26日(金)に開催される AWS Summit Japan 2026 にシルバースポンサーとして出展いたします。
認証・認可やテナント管理などB2B SaaSやAgentic AIに必要な機能群を提供する「SaaSus Platform」と、既存ソフトウェアのSaaS化・マルチテナント化を支援するプロフェッショナルサービスをご紹介します。
代表取締役 小笹によるライトニングトークもございます。
会場へお越しの際は、ぜひブースへお立ち寄りください。皆さまと直接お話しできることを楽しみにしております。
皆さまの「航海」がより実りあるものになるよう、これからも現場のリアルな知見が集まる港を作っていきます。
次回のイベントでお待ちしております!
⚓SaaS Harbor 運営チーム一同